
La red es estable durante su funcionamiento normal, pero varios dispositivos no logran reconectarse tras un reinicio general del sitio. Una posible causa es un umbral de protección configurado por debajo del pico de arranque legítimo. Una configuración de control de tormentas que parece conservadora en una red inactiva puede volverse problemática justo cuando la recuperación es crucial.
El control de tormentas limita el tráfico seleccionado según las reglas de clasificación, medición y acción de la plataforma. El mismo número mostrado puede indicar tasas muy diferentes en distintas interfaces o dispositivos. Comience por comprender estas reglas y, a continuación, utilice el tráfico de la aplicación observado para seleccionar y probar la política.
Identifique exactamente qué es lo que se está limitando.
Compruebe si la configuración se aplica a difusión, multidifusión, unidifusión desconocida u otra categoría documentada. Los términos unidifusión conocida y unidifusión desconocida no son intercambiables, y la multidifusión puede incluir tráfico esencial para la aplicación.
Determine si las categorías se contabilizan por separado o en conjunto y dónde se realiza la medición. Lea la documentación específica del modelo en lugar de asumir que la etiqueta de menú de otro proveedor tiene el mismo alcance.
CiscoGuía de configuración para el control de tormentasIlustra el papel de las clases de tráfico, los umbrales y el comportamiento de supresión. Su configuración y límites de implementación son específicos de la plataforma, por lo que debe utilizarse como referencia conceptual en lugar de una configuración predefinida para otro conmutador.
Traduzca la unidad de umbral antes de comparar los ajustes.
Si un umbral se expresa como un porcentaje del ancho de banda de la interfaz, la velocidad de la interfaz cambia su significado nominal. El uno por ciento de 1 Gb/s equivale a 10 Mb/s, mientras que el uno por ciento de 100 Mb/s equivale a 1 Mb/s. Estas son ilustraciones aritméticas; la granularidad de la contabilidad y la aplicación de límites del hardware real aún requiere confirmación.
Un umbral de paquetes por segundo mide una cantidad diferente. Por ejemplo, con 1000 paquetes por segundo, los paquetes de 100 bytes representan 0,8 Mb/s de esos bytes contabilizados, mientras que los paquetes de 1000 bytes representan 8 Mb/s. La sobrecarga en la red y la definición de longitud contabilizada del conmutador pueden modificar esta relación.
Esa diferencia es importante al comparar una carga de trabajo de control de paquetes pequeños con paquetes multimedia más grandes. Una configuración copiada de otro puerto puede imponer un límite práctico sustancialmente diferente, incluso cuando ambos puertos muestran el mismo valor.
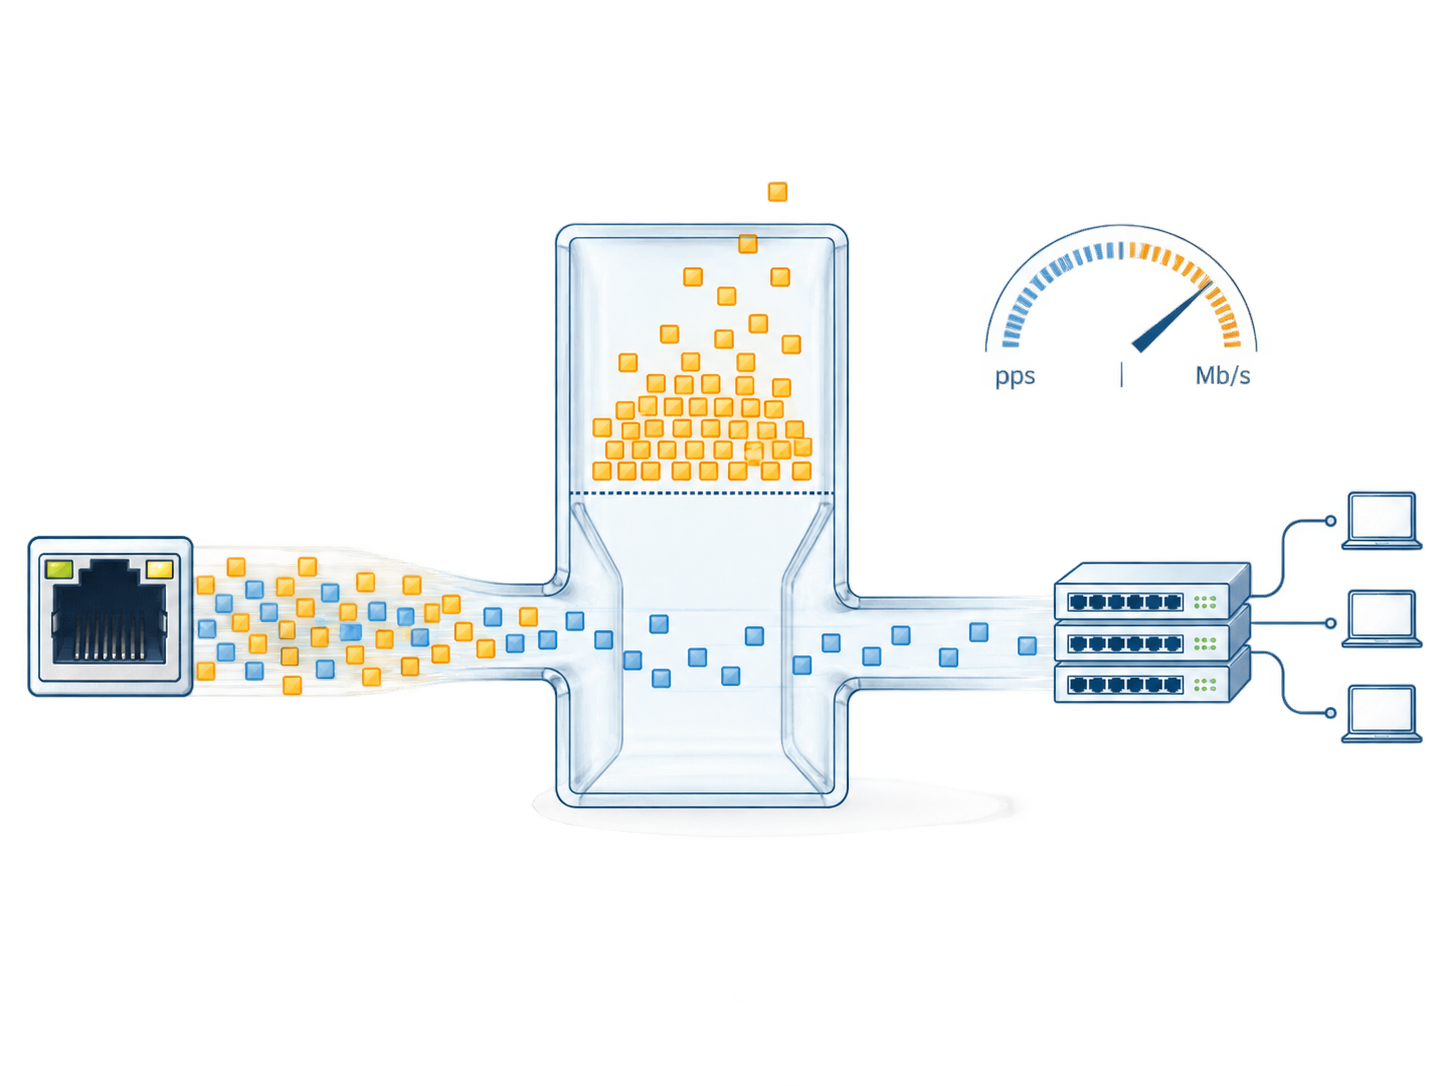
El tráfico promedio no es suficiente para elegir el límite.
Observe la red durante los estados que generan picos de tráfico legítimos: inicio, resolución de direcciones, descubrimiento, uniones de multidifusión, cambios de topología y reconexión de aplicaciones. Identifique cuáles de estos eventos pertenecen a la clase de tráfico que se está controlando.
Utilice un intervalo de medición que permita identificar el patrón relevante. Un promedio prolongado puede suavizar una ráfaga corta que el intervalo de control del conmutador trata de forma diferente. Obtenga el comportamiento del intervalo y el umbral del dispositivo, si está documentado, incluyendo cualquier tolerancia a las ráfagas o redondeo.
Mantenga la información de tráfico vinculada a la configuración y la carga de trabajo. Una configuración inicial con cinco dispositivos conectados no garantiza automáticamente su idoneidad tras la expansión a cincuenta. Una nueva versión de firmware o un nuevo modo de aplicación también pueden modificar el comportamiento de detección y recuperación.
Elija la acción con tanto cuidado como el umbral.
Según la implementación, un evento puede suprimir tráfico seleccionado, activar una alarma, deshabilitar un puerto o combinar acciones. Estos resultados tienen distintas consecuencias para el servicio. El cierre de un puerto puede afectar a todo el tráfico que circula por él, incluso si el desencadenante se refería a una sola clase.
Defina qué debería ocurrir después del evento. ¿Se recupera el reenvío cuando la velocidad cae por debajo de un nivel documentado? ¿Existe un umbral descendente independiente? ¿Debe un operador restablecer un puerto deshabilitado? Si la recuperación automática está habilitada, ¿qué impide que una falla persistente reinicie la conexión repetidamente?
La política adoptada debe responder a esas preguntas en términos operativos. Una alarma que nadie recibe no ofrece la misma protección que un evento monitoreado con un procedimiento de respuesta. Una política de apagado sin un método de recuperación accesible puede prolongar la interrupción que se pretendía contener.
Revisar los puertos según sus funciones.
| Papel del puerto | Tráfico para entender | Preocupación por la revisión del umbral |
|---|---|---|
| Punto final directo | Su comportamiento normal, de arranque y de fallos | Una línea de base estrecha puede pasar por alto importantes episodios de recuperación. |
| conmutador de acceso descendente | Tráfico agregado procedente de varios puntos finales | Un umbral de punto final copiado puede ser demasiado restrictivo. |
| Ruta del receptor de multidifusión | Grupos de medios y bolsas de control obligatorios | La multidifusión esencial debe seguir siendo utilizable. |
| Enlace ascendente redundante | Tráfico antes y después de un cambio de ruta | El camino que sobrevive puede soportar una carga mayor. |
| Conexión de mantenimiento temporal | Herramientas previstas y actividad de descubrimiento | Los trabajos de corta duración deben ajustarse a la política portuaria aprobada. |
Evite utilizar un valor universal para todas las interfaces, a menos que el diseño lo justifique. La coherencia en la función del puerto es más útil que la uniformidad numérica.
Validar tanto los casos sanos como los anormales.
En una prueba controlada, ejecute la carga de trabajo legítima durante el inicio y la reconexión. Confirme que los servicios requeridos se ejecuten correctamente sin interrupciones ni cierres inesperados. Observe los contadores y eventos correspondientes, no solo si el enlace permanece activo.
Luego, simule un caso de tráfico anormal aprobado en un entorno aislado o debidamente controlado. Verifique la acción prevista y su efecto en los servicios no afectados. Registre la clase de tráfico, el patrón de tarifas, la duración y el resultado de la recuperación.
No genere una tormenta en una red de producción solo para comprobar si una casilla de verificación funciona. El entorno de prueba y el método de inyección deben coincidir con el proceso aprobado del sitio. Un programa piloto representativo puede establecer el comportamiento antes de que la política se implemente de forma generalizada.
Si se produce un evento que supera el umbral durante el funcionamiento normal, investigue el origen y el patrón antes de aumentar el límite. La causa podría ser una expansión legítima, un punto final mal configurado o un bucle de capa 2 no deseado. Estos casos requieren correcciones diferentes.
Mantenga la prevención de bucles y la gestión de membresías en funcionamiento.
El control de tormentas es una protección complementaria, no un sustituto de una topología sin bucles. Un bucle puede seguir causando interrupciones incluso cuando se suprime el tráfico seleccionado. Revise el cableado subyacente y el diseño del árbol de expansión o del anillo cuando la evidencia lo indique.
De igual modo, la distribución multicast no deseada puede requerir una investigación de los miembros y los usuarios que realizan las consultas. Restringir el umbral multicast puede enmascarar la inundación de la red y, al mismo tiempo, perjudicar a los receptores que necesitan la transmisión. Corrija el diseño de reenvío y, a continuación, valide la política de velocidad con respecto al tráfico resultante.
El objetivo es contener el comportamiento anómalo sin comprometer la funcionalidad de la aplicación. Esto requiere tanto un diseño de red sólido como una respuesta de protección debidamente probada.
Documente el motivo de cada valor implementado.
Para unSelección de conmutador gestionado TODAHIKASolicite las clases de tráfico compatibles, las unidades de umbral, el comportamiento de medición, la visibilidad de eventos y los controles de recuperación para el modelo exacto. Incluya las funciones de puerto y los requisitos críticos de inicio en la consulta.
Mantenga la configuración seleccionada con las observaciones de referencia y los resultados de las pruebas. Indique qué cambio desencadena la revisión: más puntos finales, un nuevo servicio de multidifusión, un cambio en la velocidad de enlace ascendente o una secuencia de recuperación revisada. Este registro permite al siguiente ingeniero ajustar la política de forma precisa, en lugar de heredar un valor inexplicable que podría no ser adecuado para la red.
Fecha de publicación: 1 de septiembre de 2026


